
El poker online enfrenta un nuevo escándalo de seguridad. Una investigación difundida por jugadores de high stakes y especialistas en ciberseguridad apunta a un supuesto esquema que habría permitido ver las pantallas y las cartas de rivales en tiempo real, generando pérdidas de varios millones de dólares en distintas plataformas.
En el centro de las acusaciones aparece el canadiense Paul Gregg, aunque hasta ahora no existe una resolución pública que confirme su responsabilidad en toda la operación. Los reportes señalan actividad sospechosa en CoinPoker, ACR/WPN y GGPoker.
El software identificado en algunos equipos afectados sería Mesh Agent, una herramienta legítima de acceso remoto que, presuntamente, habría sido instalada sin conocimiento de los jugadores. Bajo ese escenario, un atacante podría observar directamente la pantalla de la víctima y conocer sus hole cards mientras juega.
La investigación del especialista WolfSec0x0 calcula que podrían existir alrededor de 30 equipos comprometidos, principalmente pertenecientes a jugadores de límites altos. La cifra es preliminar y no significa que los 30 casos hayan sido confirmados individualmente.
Las cifras que encendieron las alarmas
Uno de los datos más llamativos está relacionado con las cuentas “OxOO” y “JackKlompus”, vinculadas por investigadores a Paul Gregg.
Según estadísticas difundidas durante la investigación, ambos nicks acumularon conjuntamente alrededor de US$837.000 en ganancias dentro de WPN.
Por eso, los US$837.000 no deben entenderse como las ganancias totales de Gregg en todas las plataformas, sino como el beneficio atribuido a esas dos cuentas.
Otros reportes elevan el impacto en WPN hasta cerca de US$900.000, mientras jugadores afectados aseguran que las pérdidas considerando varias salas podrían alcanzar varios millones de dólares.
También se han mencionado los nicks “Europe” en CoinPoker y “Ez[Pz]” en WPN dentro de las investigaciones.
CoinPoker ya había bloqueado una cuenta
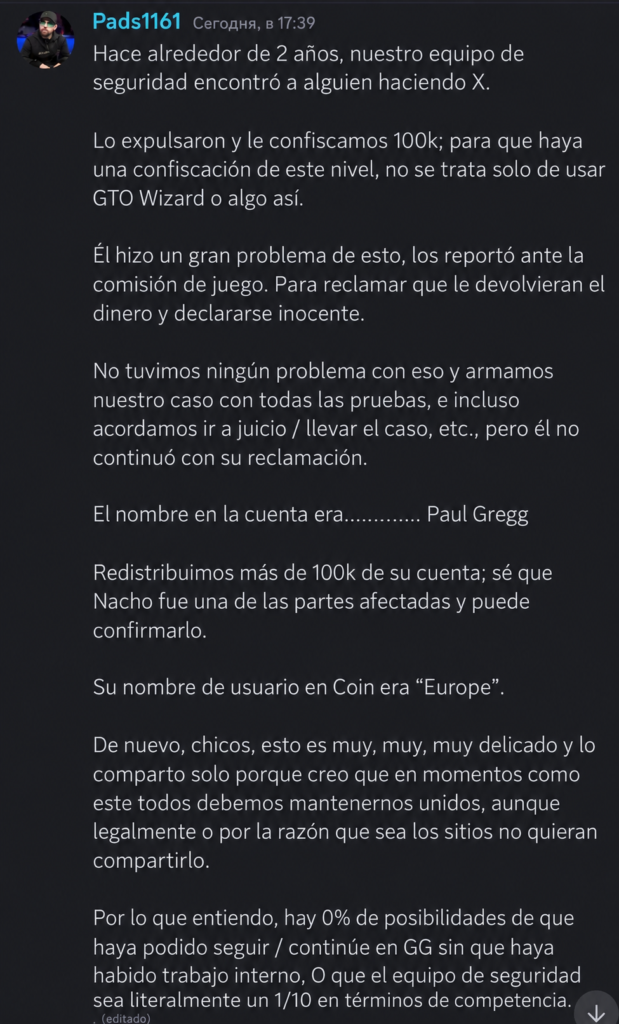
El profesional Patrick Leonard aseguró que CoinPoker había detectado anteriormente actividad ilegal en una cuenta registrada a nombre de Paul Gregg.
Según su versión, la sala bloqueó la cuenta, confiscó aproximadamente US$100.000 y utilizó esos fondos para compensar a jugadores perjudicados.
Sin embargo, no está confirmado públicamente que aquel episodio estuviera relacionado con el mismo software investigado actualmente.
Una nueva preocupación para los jugadores
El caso ha generado especial inquietud porque no se trataría simplemente de bots o herramientas de asistencia en tiempo real.
Si el método descrito por los investigadores se confirma, el atacante no necesitaría vulnerar directamente una sala de poker: bastaría con comprometer el computador del rival para observar sus cartas.
Todavía quedan preguntas por resolver sobre cuántos jugadores fueron realmente afectados, cuánto dinero se perdió y si Paul Gregg actuó solo o existieron más personas involucradas.
Por ahora, el caso continúa bajo investigación y vuelve a poner sobre la mesa un tema cada vez más importante en el poker online: la seguridad del computador puede ser tan importante como la seguridad de la propia plataforma.
